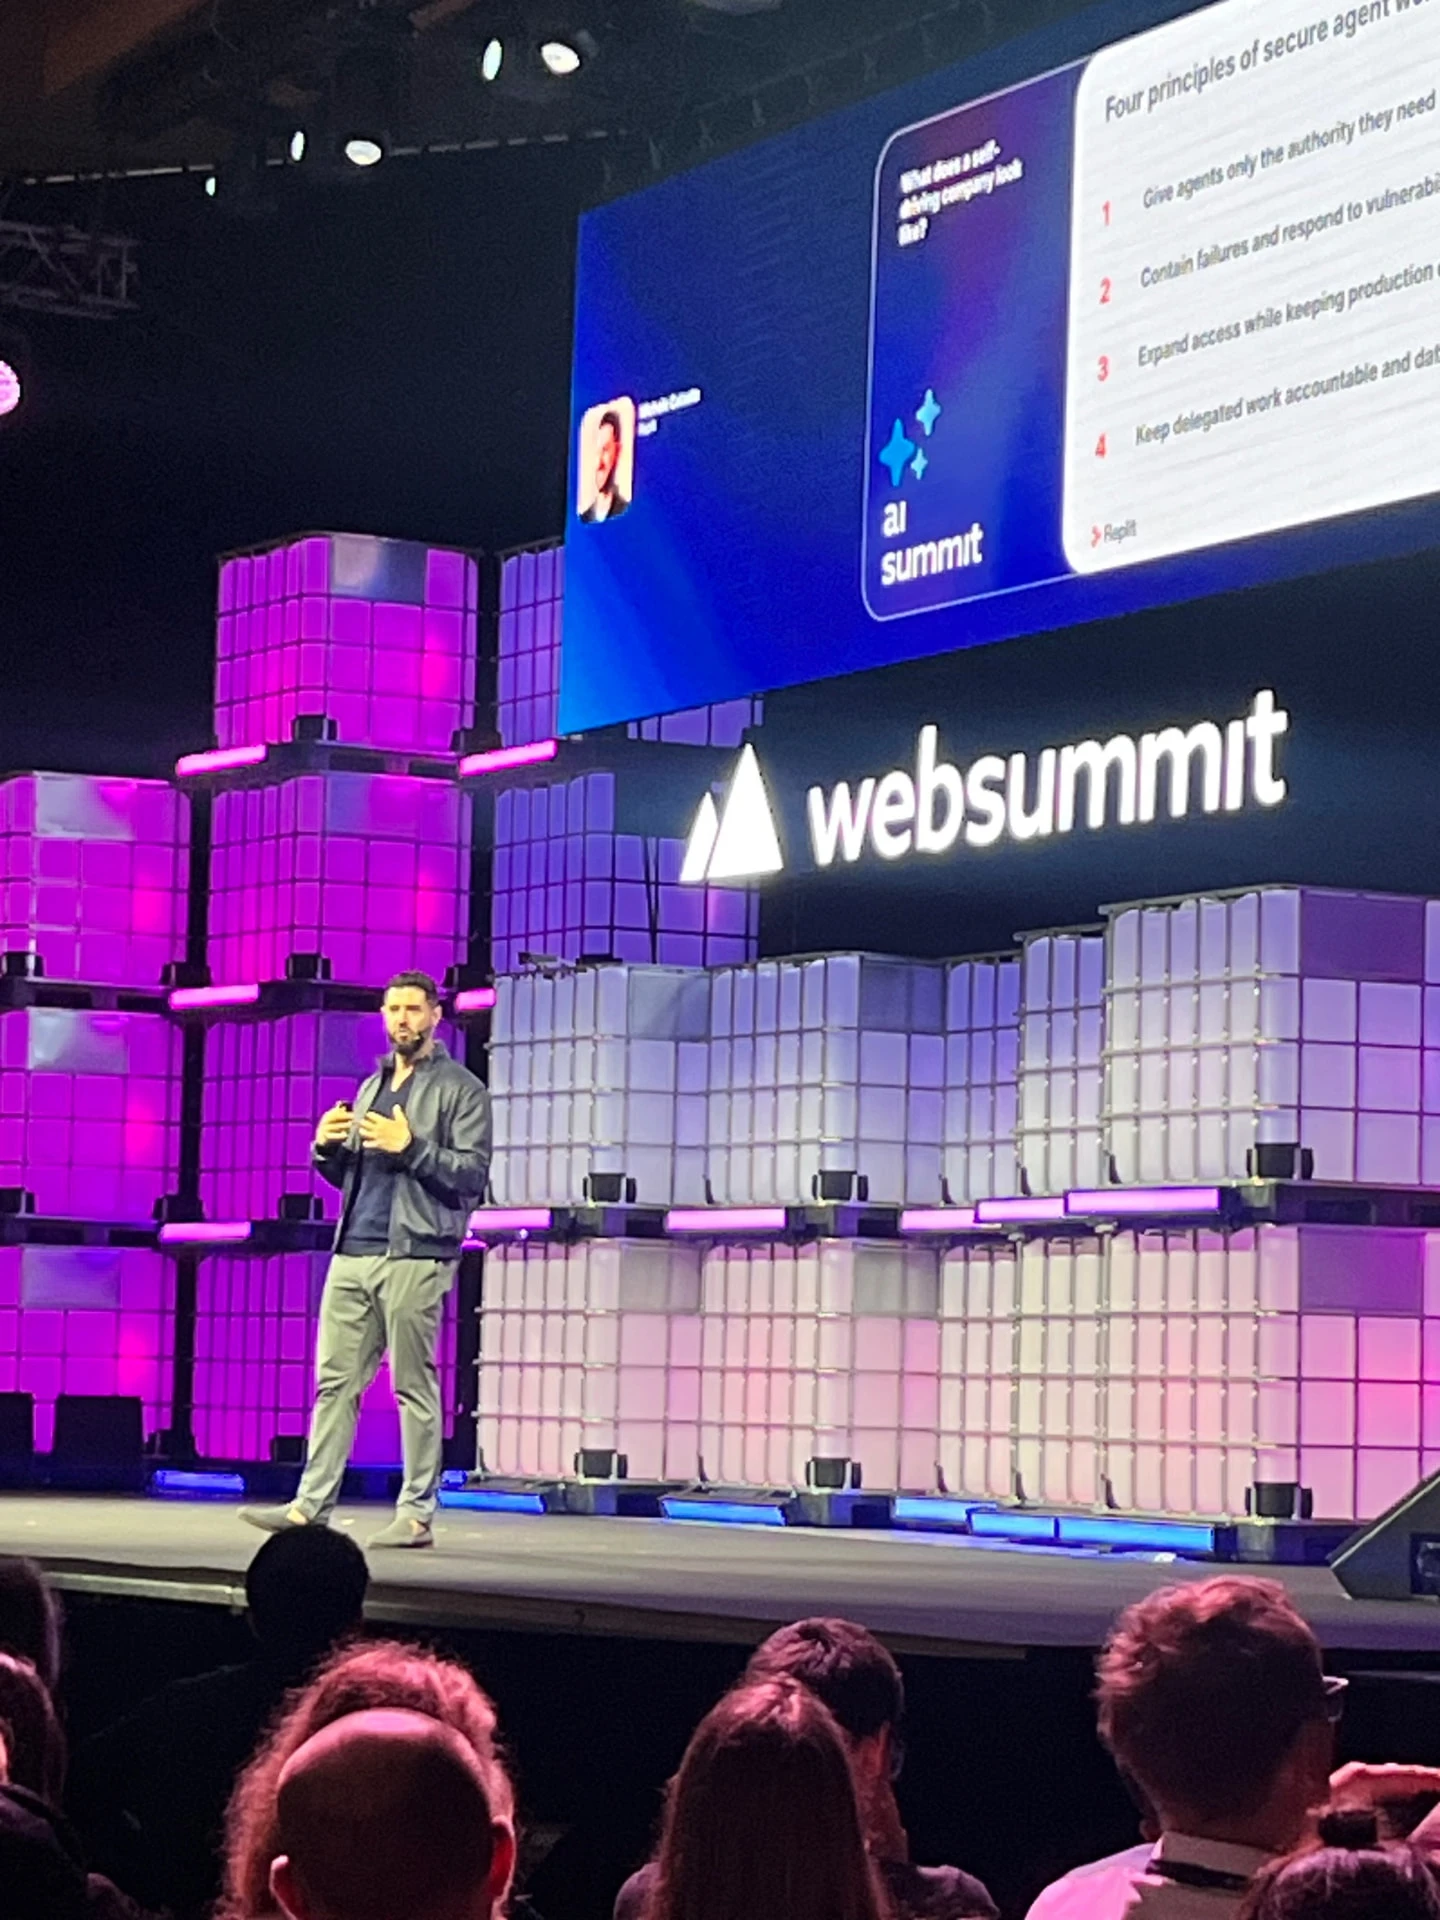
Michele Catasta, presidente da Replit, abriu sua apresentação no Web Summit Lisboa 2026 com uma correção de rota. Construir um agente muito poderoso não resolve o problema, disse ele, se ele não funcionar de verdade na operação. Quem administra uma intranet com assistente de IA já aprendeu a versão doméstica dessa lição: a demonstração impressiona, e a resposta errada na segunda-feira custa caro. [1]
O painel “What does a self-driving company look like?” tratou de organização, e não de produto. O que ficou no palco foi um método para colocar agentes em circulação sem perder o controle do que eles fazem, útil para qualquer empresa que já usa ou pretende usar IA em processos internos.
Um agente poderoso não é um agente que funciona
A fala de abertura foi sobre controle. Catasta disse que não adianta ter um agente com capacidade enorme se a empresa não consegue governar o que ele faz. Em vez de prometer autonomia total, apresentou quatro princípios que deveriam valer em qualquer operação com agentes.
O primeiro é permissão mínima: o agente tem acesso apenas ao que precisa para executar a tarefa, e nada além. O segundo é conter falhas e reagir rápido a incidentes, justificado pelo ritmo atual do setor. Segundo ele, há praticamente um anúncio de vulnerabilidade de segurança por dia, o que obriga quem constrói agentes a melhorar as defesas junto com a autonomia.
O terceiro princípio trata de acesso à produção. Ele descreveu a situação de designers publicando código direto em ambiente produtivo, prática que exige limites para que um erro não derrube o sistema inteiro. O quarto é auditoria: toda ação delegada a um agente precisa ficar registrada, com trilha completa do que foi feito.
Esse conjunto descreve um modelo de governança, e é aí que a comunicação interna entra. Um assistente que responde sobre política de benefícios precisa alcançar apenas as páginas de RH, não o repositório inteiro da empresa. Precisa ter um histórico de respostas para que a área possa ver o que ele disse a quem. E precisa de contenção quando erra, o que significa uma resposta errada corrigível sem contaminar tudo o que está publicado.
Menos permissão, mais controle
A parte sobre permissões merece atenção separada porque contraria o instinto de quem compra tecnologia. O impulso natural é liberar o máximo de acesso para o agente ser útil. A orientação é o oposto: privilégio mínimo aplicado a cada tarefa, com revisão periódica do que cada agente pode alcançar.
Ele também foi honesto sobre o que não dá para evitar. Em vez de prometer zero incidentes, falou de reduzir a possibilidade e de conter o estrago quando acontecer. A imagem que fica é de um sistema com compartimentos, em que o problema fica preso onde surgiu.
Numa intranet, isso se traduz em decisões bem concretas. Quais coleções de conteúdo o assistente pode ler? Ele responde a partir de documentos com acesso restrito? O que acontece quando encontra duas versões da mesma política, uma antiga e uma nova? A permissão define o alcance; a curadoria define a qualidade.
Produção com auditoria
O terceiro e o quarto princípios formam o par mais interessante para quem trabalha com conteúdo. Deixar alguém sem formação técnica publicar em produção é uma escolha de velocidade, e ela só se sustenta com limites claros e registro de tudo.
A lógica que ele descreveu vale além do código. Quando a barreira técnica cai, mais gente cria e publica, e o volume cresce mais rápido que a capacidade de revisão. A resposta não é proibir, é criar trilhos. Definir o que pode ir ao ar sem aprovação, o que exige revisão e como reverter.
Na intranet, a analogia aparece rápido. Dar autonomia para as áreas publicarem é o que faz o portal ficar atualizado. Sem trilha de auditoria, porém, a empresa não sabe quem publicou o quê, quando, e qual versão estava no ar no dia em que um colaborador tomou uma decisão com base na informação errada. Registro de alteração e histórico de versão são o equivalente interno do log de ações que ele exige de um agente.
A inteligência que não está no modelo público
A parte final da apresentação foi sobre conhecimento específico. Ele afirmou que boa parte da inteligência de um negócio não está disponível em modelos públicos. Empresas grandes têm processos internos e informação sensível que nunca vão aparecer num modelo aberto.
O método proposto tem duas camadas. A empresa usa o modelo de propósito geral mais poderoso como base e constrói agentes com expertise interna, que acessam dados sensíveis, observam como as pessoas usam a tecnologia no dia a dia e aprendem, com o tempo, como aquela organização funciona. Quando há dados suficientes, treina-se um modelo especializado para a empresa.
A consequência é direta para quem organiza informação. O que a IA da empresa sabe sobre a empresa vem do que a empresa publicou e organizou. Se as políticas estão espalhadas em PDFs no e-mail, apresentações antigas e mensagens de Teams, o agente aprende o caos. Se existe um hub com fonte canônica, responsável por tema e histórico, o agente aprende a versão correta.
Permissão, auditoria e memória: o que muda no dia a dia do portal
Segurança de agentes e organização de conteúdo são o mesmo problema visto de dois ângulos. Cada permissão concedida é uma decisão editorial disfarçada de configuração técnica, e cada ação registrada é uma prova de que a empresa sabe o que foi publicado no seu nome.
- Definir o que o agente pode ler é decidir o que a empresa considera verdade. Antes de ligar o assistente, vale listar as páginas que são referência e as que precisam sair do ar.
- Toda resposta automática precisa de dono. A exigência de auditoria se aplica ao conteúdo: saber quem revisou a política que sustenta a resposta e quando foi a última revisão.
- Falha contida é falha administrável. Um erro de conteúdo deve poder ser corrigido em uma página sem derrubar a credibilidade do portal inteiro, com errata visível e data.
- Autonomia sem padrão vira ruído. Publicar sem aprovação prévia funciona quando os limites estão escritos. Sem isso, a liberdade vira inconsistência e o colaborador perde a referência de onde buscar a versão válida.
- O conhecimento interno é o ativo que a IA não traz de fora. Nenhum modelo público sabe como a sua empresa aprova despesa. Esse conhecimento só existe se alguém o escreveu com cuidado.
No fechamento, ele disse acreditar que a mudança em curso é a maior na forma de trabalhar da última década, e lembrou que o ChatGPT foi lançado há apenas quatro anos. Para quem comunica internamente, o recado é que a infraestrutura de informação da empresa passou a ser infraestrutura de IA. Organizar o conteúdo deixou de ser tarefa de arrumação e virou requisito de funcionamento.