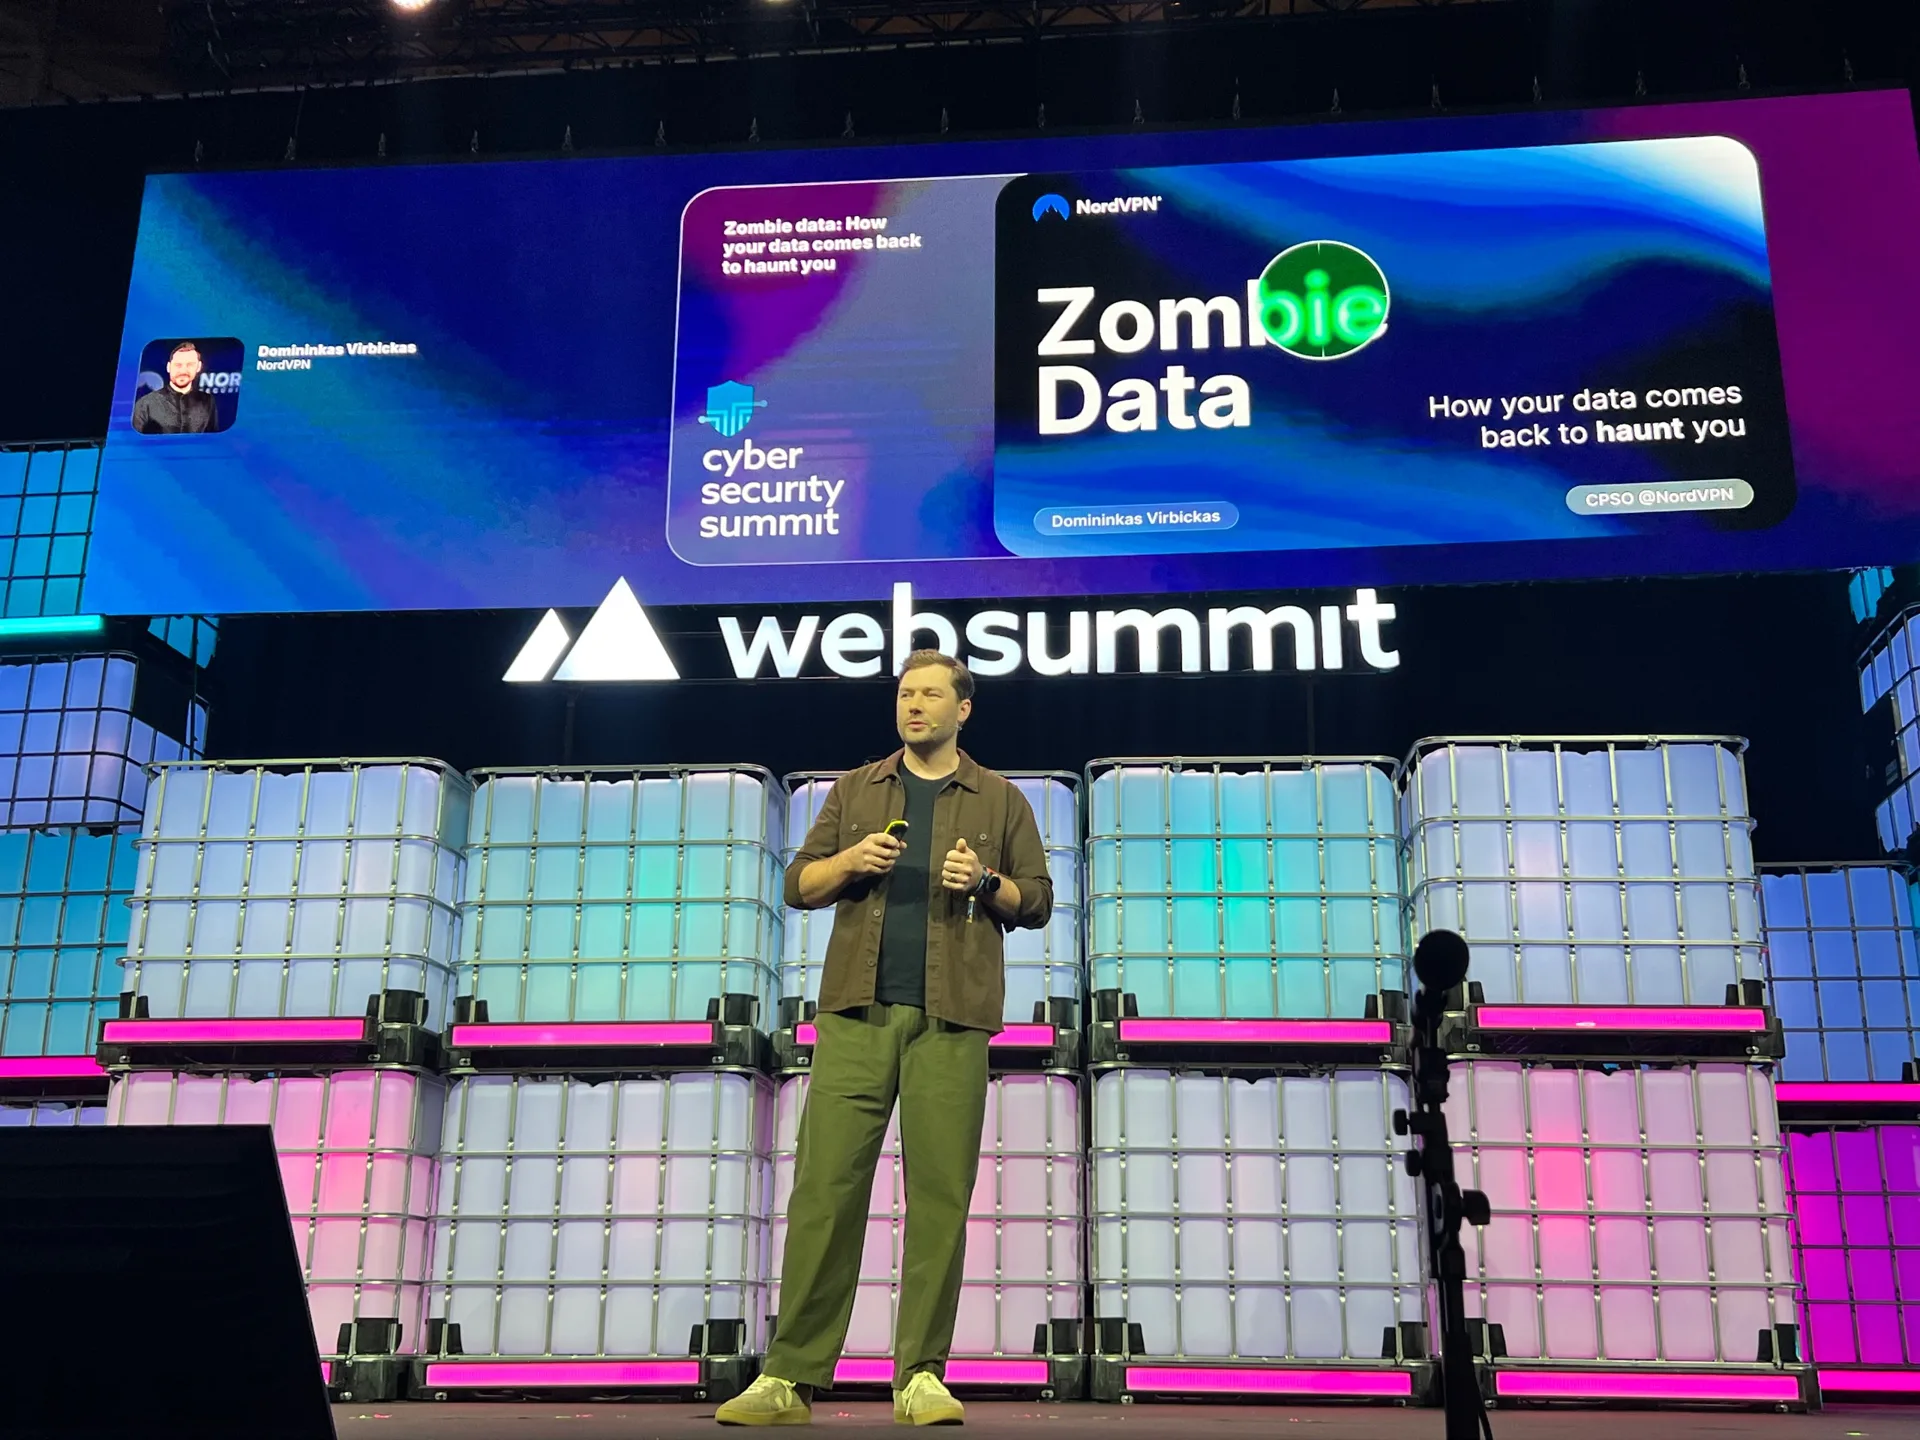
Domininkas Virbickas pediu que levantasse a mão quem já teve dados vazados. Cerca de 70% da plateia levantou. Segundo ele, a resposta certa seria 100%, porque quase todo mundo já foi exposto em algum vazamento, mesmo sem saber.
O ponto da palestra veio em seguida. Um vazamento é um evento: dura alguns dias, gera um e-mail de alerta e uma troca de senha. O dado, no entanto, continua circulando depois disso. É o que Virbickas chama de dado zumbi, informação que já foi exposta e ainda tem trabalho a fazer. "Você pode trocar a senha, mas não pode trocar o que alguém já aprendeu sobre você."
O golpe do voto
O exemplo dele é comum no Brasil também. Chega uma mensagem de um amigo no WhatsApp pedindo um voto para o projeto escolar da filha. Para votar, é preciso "verificar" a conta. A pessoa confirma, quer ser gentil, e entrega a própria conta. A partir daí, quem aplicou o golpe tem os contatos dela, as conversas e, principalmente, a confiança que os amigos depositam nela. A conta do amigo, aliás, tinha sido tomada do mesmo jeito.
Isoladamente, um e-mail, um telefone ou a cidade natal parecem inofensivos. Somados, formam uma história. "O golpista não precisa saber tudo sobre você. Precisa saber verdade suficiente para tornar a próxima mentira crível", disse. Segundo dados da NordVPN mostrados no palco, foram 8,4 milhões de contas comprometidas em 90 dias.
O que a IA mudou
A IA não sabe magicamente tudo sobre cada pessoa, explicou Virbickas. O que ela faz é transformar dados vazados em golpes personalizados de forma industrial e barata: escolhe o tom, escreve o roteiro da ligação, manda a mensagem. Também acabou com uma proteção antiga. Golpes mal traduzidos eram fáceis de identificar, e hoje chegam em qualquer idioma sem erro.
Os números que ele apresentou mostram a mudança de foco. Cerca de 80% dos ataques a pessoas não envolvem nenhum arquivo malicioso. Eles atacam a confiança. E 99% do phishing imita apenas cerca de 300 marcas conhecidas, porque reconhecimento gera credibilidade. A clonagem de voz, segundo ele, cresceu sete vezes em seis meses. A pergunta de segurança mudou de "esse arquivo é perigoso?" para "esse momento é real? É mesmo meu banco? É mesmo meu amigo?".
O que fica para RH
Dentro das empresas, os golpes seguem a mesma lógica: um e-mail que parece do RH pedindo atualização de dados bancários, uma mensagem que imita a presidência pedindo uma transferência urgente, um falso aviso de benefício. O RH é uma das marcas internas mais imitadas, porque fala de salário, documentos e benefícios. A provocação para lideranças de RH: suas pessoas colaboradoras sabem exatamente por onde o RH nunca pede dados?
O que fica para Comunicação Interna
Quando ninguém sabe qual é o canal oficial, qualquer mensagem bem escrita parece legítima. Ter uma fonte única, reconhecida e fácil de consultar é a forma mais direta de ajudar as pessoas a responder à pergunta de Virbickas. E vale olhar também para os dados zumbis da própria intranet: páginas antigas, contatos desatualizados, organogramas velhos e documentos esquecidos. Tudo isso pode dar credibilidade a uma fraude. Auditar e limpar esse conteúdo também é proteção.
Virbickas fechou com uma frase que serve para qualquer área: privacidade é a primeira camada de segurança.